ADsafe: JavaScript mit klaren Grenzen
Welche Teile einer Seite darf ein fremdes JavaScript-Widget verändern? ADsafe beschränkt diesen Zugriff auf einen festgelegten Bereich.
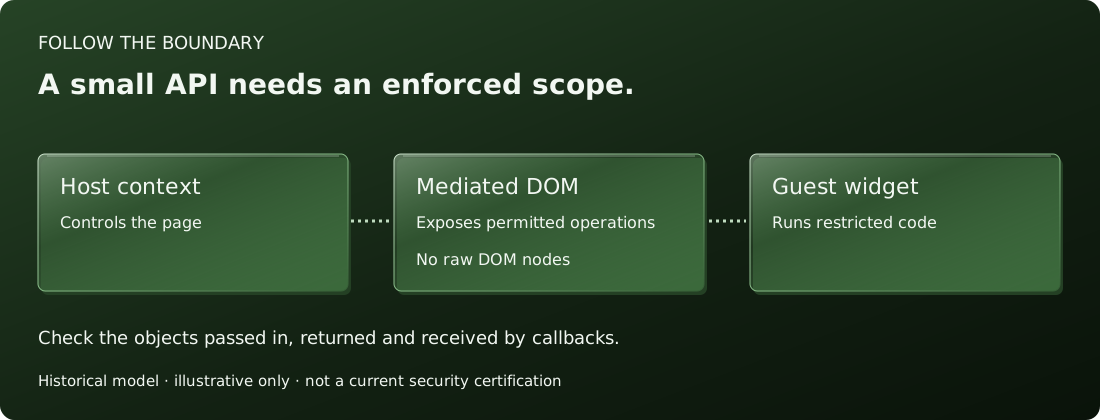
Das historische Modell verbindet eine eingeschränkte JavaScript-Sprache mit einer vermittelten DOM-Schnittstelle. Der Host stellt die Laufzeit bereit und entscheidet, welche Bibliotheken das Widget verwenden darf.
Ein eigener Bereich für jedes Widget
Ein umschließendes DIV kennzeichnet den erlaubten Teilbaum. Seine Kennung verwendet Großbuchstaben und einen abschließenden Unterstrich. Weitere Kennungen im Widget beginnen mit demselben Präfix.
ADSAFE.go übergibt dem Widget eine Funktion mit dem eingeschränkten DOM-Objekt. Direkter Zugriff auf window oder document gehört nicht zu diesem Modell. Die Sprachprüfung und die Laufzeit müssen zusammenpassen.
Dokumentation und Beispiele
Die Widget-Struktur erläutert den Einstieg. Die DOM-Referenz beschreibt die vermittelte Schnittstelle. Das Template zeigt das Grundmuster.
Diese Einführung wurde neu geschrieben. Sie ist eine unabhängige technische Erläuterung des historischen Projekts. Die alte Laufzeit ist Studienmaterial und keine Empfehlung als Sicherheitsgrenze für neue Anwendungen.